
インシデントの前・中・後を、ひとつのAIエージェントで。
訓練で備え、発生時は Slack / Teams のスレッドで段取りを仕切り、収束後は法令報告と再発防止まで記録を残す。指揮官・重大度・影響サービスは一つずつ確認し、決めるのは必ず人。「AIが提案し、人が決める」設計はそのままです。

PROBLEM
こんなお悩みありませんか?
「今何が起きているか」が届かない
重大障害の状況は、担当者を経由して断片的に上がってくるだけ。影響範囲と復旧の見通しを、判断に必要な粒度でつかめない。
ステータス画面とダッシュボードで、影響サービスと対応状況をいつでも確認できます。
説明責任と報告期限のリスク
個人情報保護法やサイバー対処能力強化法の報告期限を、現場が把握できているか分からない。後から経緯を問われても、記録が残っていない。
把握日時から報告期限を自動計算。誰がいつ何を決めたかはタイムラインと監査ログに残ります。
対応力が特定の人に依存
初動を仕切れる人が限られ、その人が不在や退職すれば対応の質が落ちる。訓練も計画どおりに進まない。
同じ順序で確認するエージェントと、業種別シナリオの訓練で、手順を組織に残します。
「仕切る人」が決まらない初動
アラートが鳴っても、誰が指揮を執り、何から手を付けるかが決まらない。情報収集と号令だけで最初の時間が過ぎていく。
エージェントが指揮官・重大度・影響サービスの候補を出し、一つずつ確定を促します。
状況共有と催促に追われる
自分で手を動かすより、関係者への報告や担当者への確認に時間を取られる。不在時や深夜は対応が止まってしまう。
タスク化と未回答のリマインド、承認フロー付きの一斉連絡を任せられます。
再発防止と訓練が回らない
ポストモーテムが書かれないまま次の障害が来る。決めたはずの改善タスクが放置され、同じ障害を繰り返す。
ポストモーテムを下書きし、改善タスクと問題管理で完了まで追跡します。
アラートが一度に鳴りやまない
同じ原因のアラートがいくつも鳴り、どれが同じ障害かを整理するところから始めなければならない。
監視ツールからの関連アラートを、1件のインシデントにまとめて起票します。
調べものと説明に時間が溶ける
ダッシュボード、ログ、過去の事例、手順書を行き来しながら、同時にチャットで状況を説明しなければならない。
エージェントが監視・コード・ナレッジを読み取り専用で調べ、根拠付きで提示します。
復旧後の記録づくりが重い
復旧しても、タイムラインを組み直して報告書とポストモーテムを書く作業が残っている。
対応中の会話と記録から、タイムラインと報告書を下書きします。
立場ごとに違う「困った」を、ひとつのエージェントが引き受けます
BEFORE / DURING / AFTER
備える・仕切る・残す。三つをひとつの流れで
01 備える
訓練と構成管理で、起きる前に弱点を知る
金融・エネルギー・行政など14業種のシナリオで訓練を実施。予定時刻に状況カードが投入され、振り返りまで自動でまとまります。内蔵CMDBで構成項目と業務のつながり、拠点ごとの適用規制も整理できます。
訓練について →02 仕切る
Slack / Teamsのスレッドで、初動の段取りを引き受ける
アラートから自動起票し、関連アラートを1件にまとめます。指揮官・重大度・影響サービスを一つずつ確認し、タスク化と未回答のリマインドまで。会議Botが対応会議の要約も記録に残します。
対応中の機能 →03 残す・直す
法令報告の期限と再発防止を、記録から組み立てる
把握日時を入れると、個人情報保護法・番号法・サイバー対処能力強化法・GDPRの報告期限を自動計算。報告書とポストモーテムを下書きし、問題管理・改善タスク・変更管理へつなぎます。
法令報告について →※ 法令に関する記述は一般的な情報であり、法的助言ではありません。報告要否や期限の判断は、所管庁の公表情報と専門家にご確認ください。
FEATURES
サービスの特徴
FEATURES - 01
チャットのスレッドに参加し、
初動を仕切る自律エージェント
アラートや「@Incident Lake go」をきっかけに、AIエージェントがスレッドに参加。状況を整理し、指揮官・重大度・影響サービスを一つずつ確認しながらインシデント記録を組み立てます。重大度の確定や方針決定は必ず人が行う、「提案はAI、決定は人」の設計です。
FEATURES - 02
次にやるべきことを提示し、
復旧完了まで進捗を追い続ける
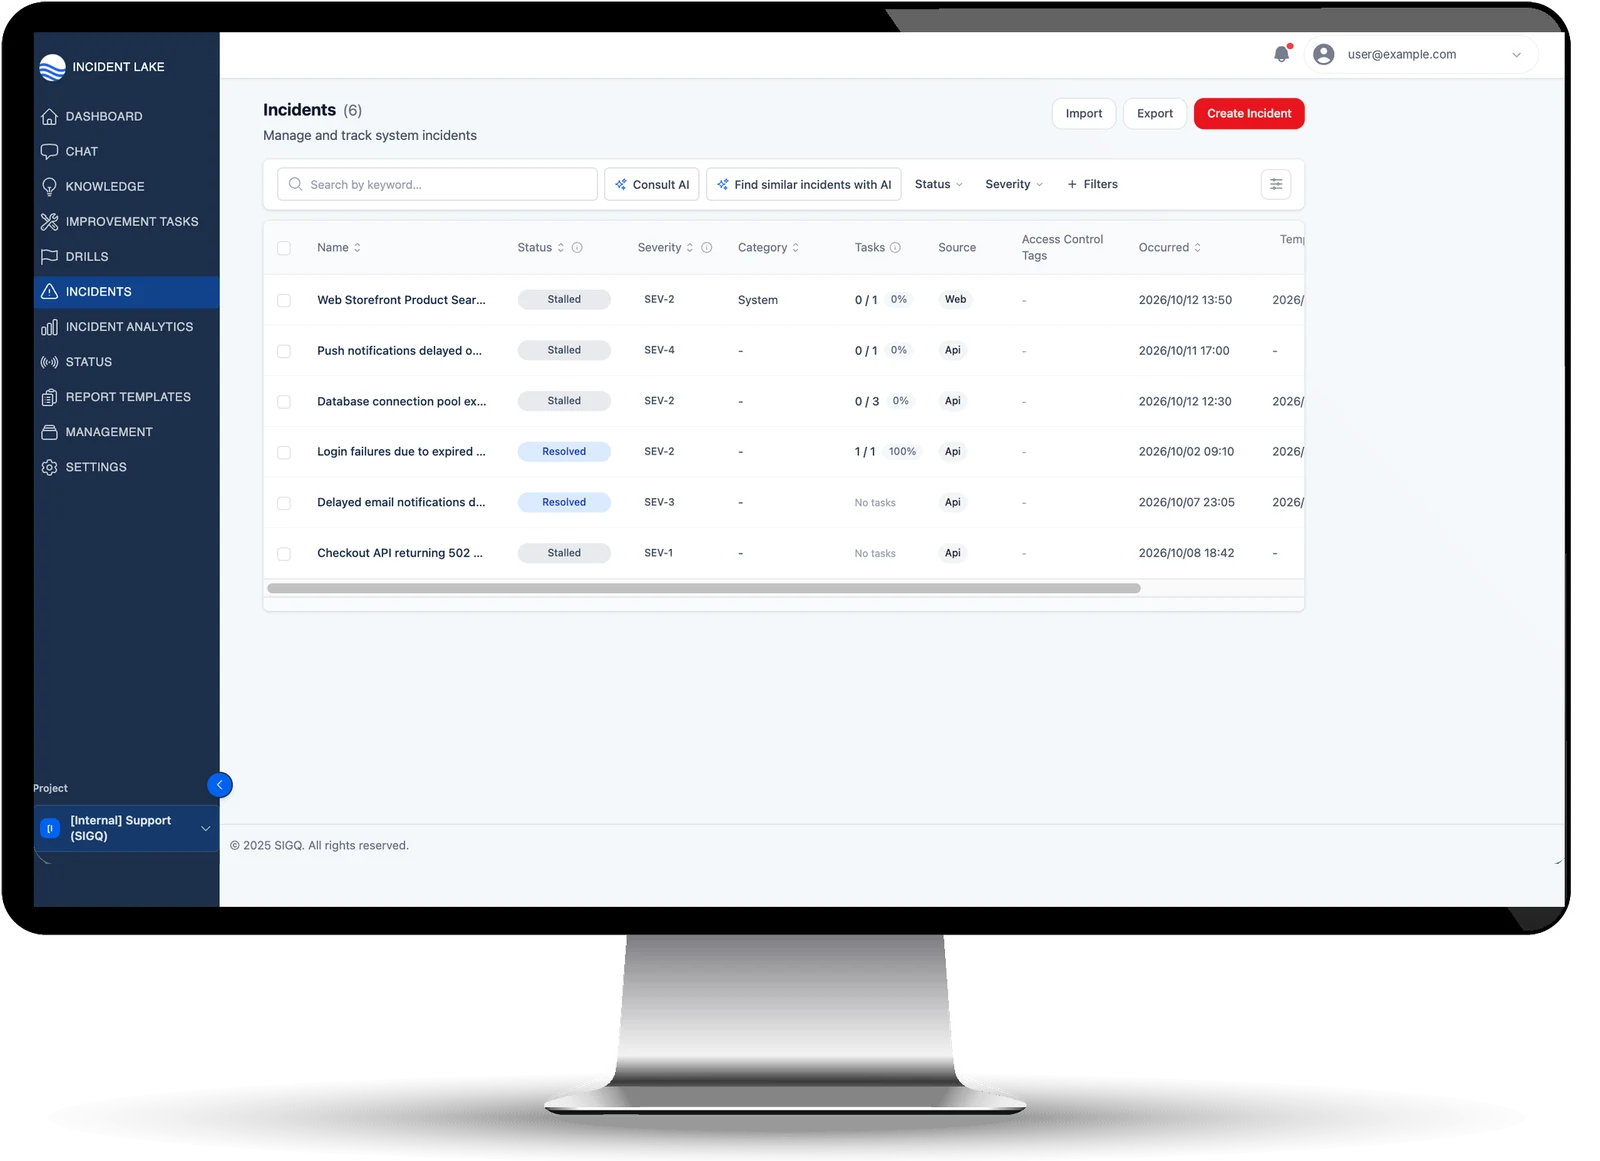
担当者へのタスク割り振り、未回答の質問のリマインド、アラート沈静化の確認、再発の検知まで、PMが担う「進行管理」をAIが引き受けます。復旧時間(検知・暫定対応・恒久対応)も記録から自動検出し、対応の遅れを可視化します。
FEATURES - 03
監視もチャットも横断し、
根拠付きで自ら調べる
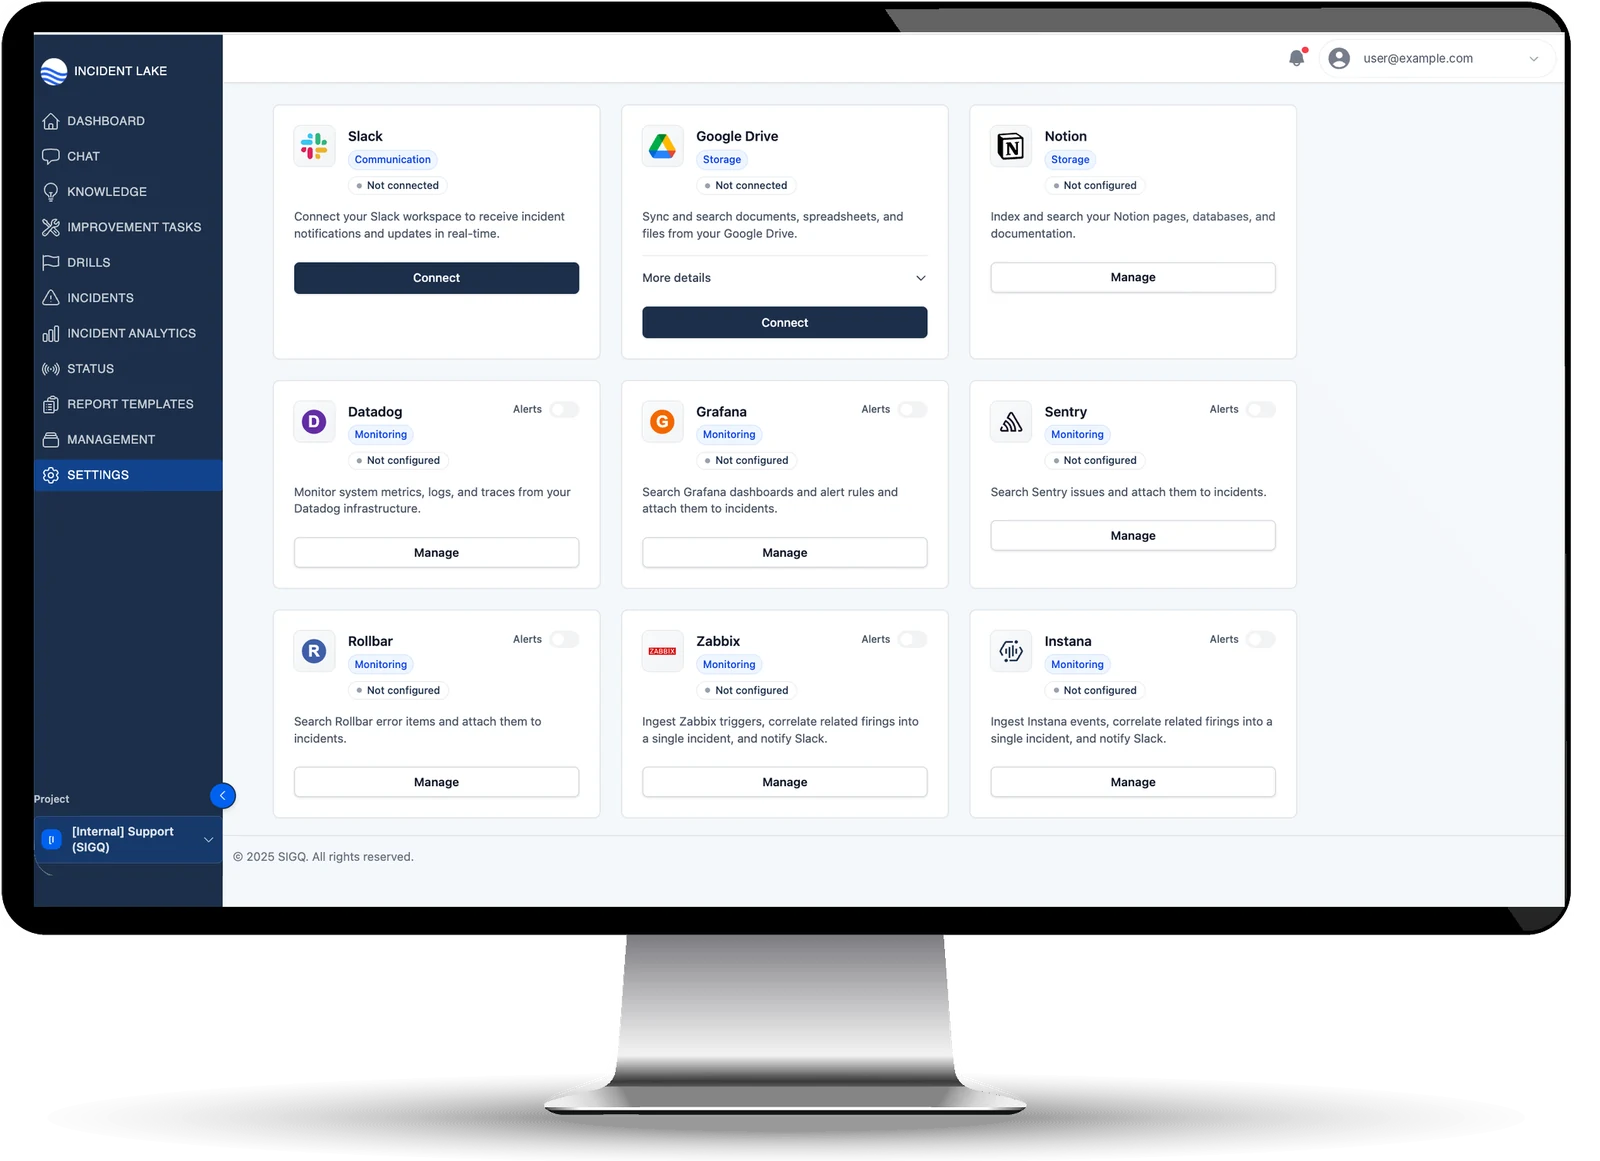
Datadog・Sentry・Grafana・Zabbix・Instana・Rollbar などの監視ツールや、GitHub・Notion・Google Drive に接続し、エージェントが自ら必要な情報を収集します(読み取り専用)。ナレッジのランブックや過去の類似事例を根拠(Verified Sources)付きで提示。Jira / Backlog / ServiceNow へのタスク同期は、管理者が有効化した場合のみ双方向です。
FUNCTION
主な機能
自律型インシデント対応エージェント
Slack / Teamsのスレッドで、トリアージから収束まで伴走。質問は一つずつ、人の確認を得ながらインシデント記録を完成させます。
次アクションの自動提案
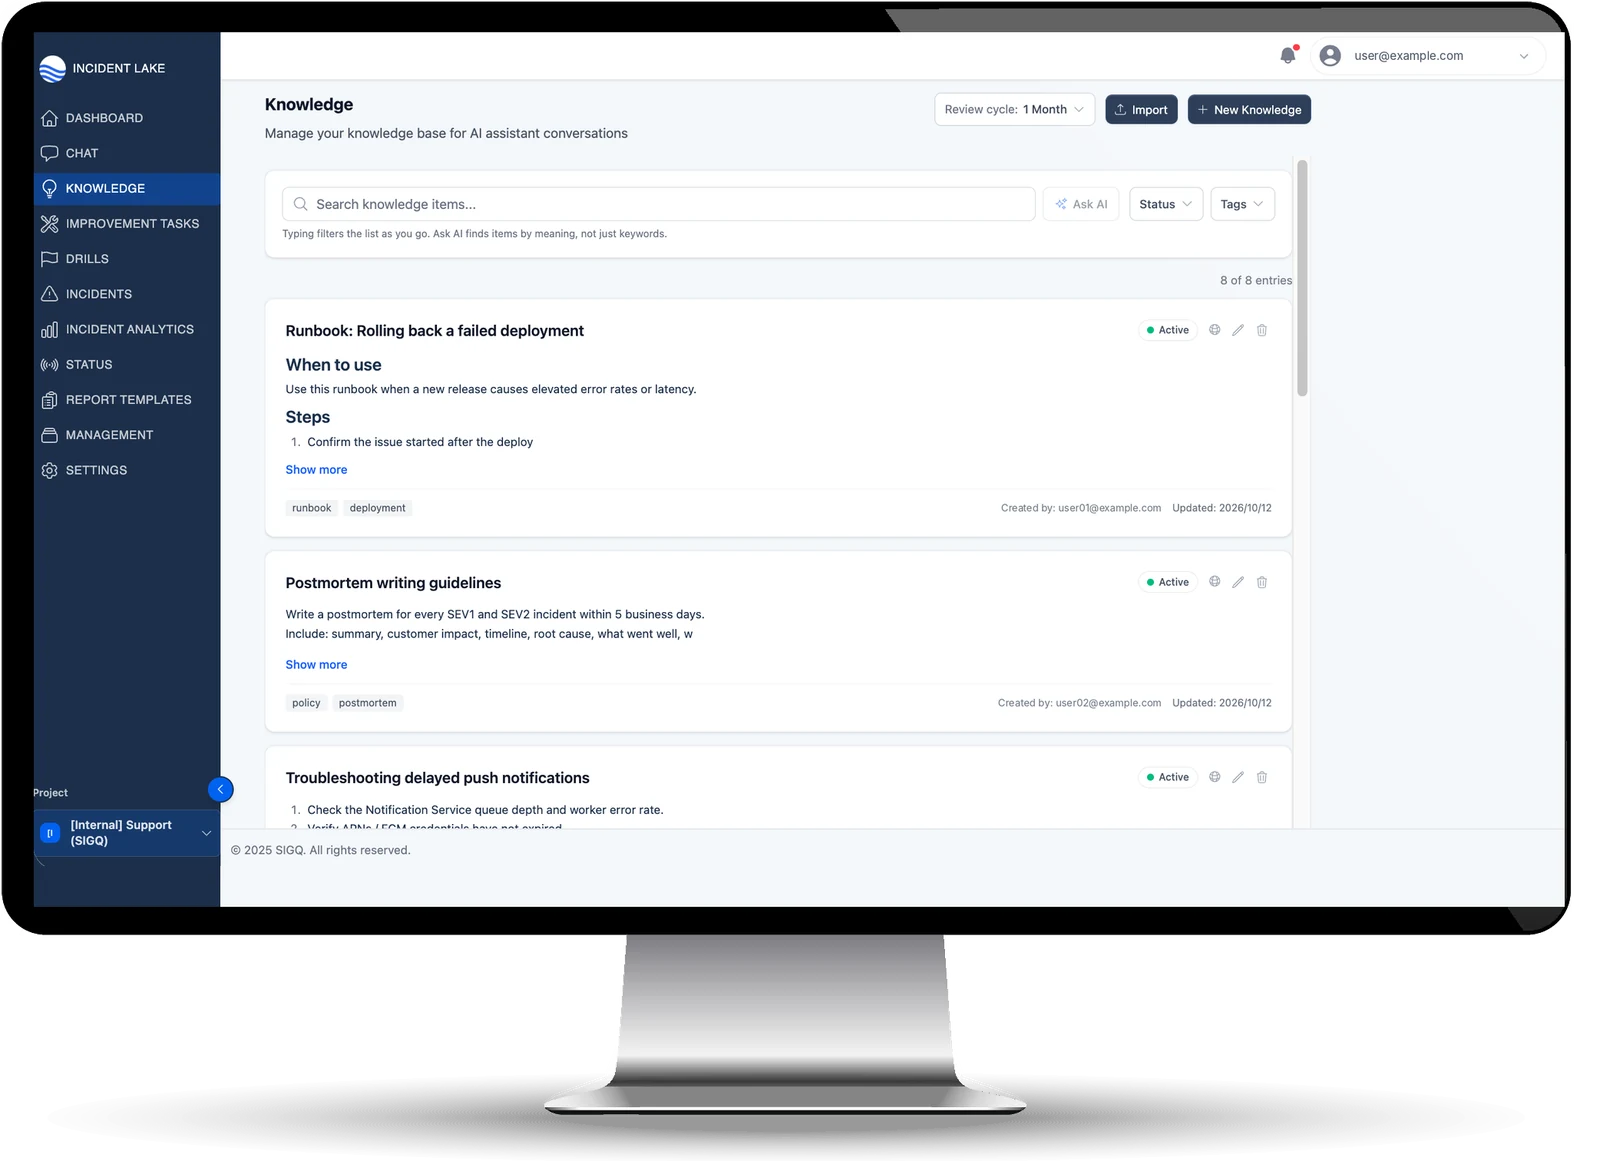
インシデントの状態から「次にやるべきこと」を判定して提示。指揮官の任命、タスク化、報告書作成の抜け漏れをなくします。
報告書・ポストモーテムの自動ドラフト
サマリー、タイムライン、ポストモーテムを会話と記録からAIが下書き。人はレビューと修正に集中できます。
進捗管理とリマインド
未着手タスクや未回答の質問を自動で催促し、復旧後はアラートの沈静化と再発を監視。対応の停滞を防ぎます。
ナレッジとランブックの活用
承認済みの手順書や過去事例をAIが参照し、根拠付きで回答。組織の暗黙知を次の対応に活かします。
既存ツールとの連携
チャットは Slack / Teams、監視は Datadog / Sentry / Grafana / Zabbix / Instana / Rollbar / Outlook(アラートメール)、コード・タスクは GitHub / Jira / Backlog / ServiceNow、ドキュメント・CMDB は Notion / Google Drive / NetBox。Statuspage、会議Bot(Zoom / Google Meet / Teams)、Public API、リモートMCPサーバーにも対応します。
インシデント分析と経営可視化
発生件数、復旧時間、繰り返しパターンをダッシュボードで可視化。経営・運用・対応チームごとにビューを分けられます。
人が制御できる設計とセキュリティ
エージェントの支援範囲は「必要な時だけ」「停止」にいつでも切替可能。監査履歴、権限グループ、SSOにも対応します。
ITIL 4
ITIL 4 の言葉で、比較・検討に乗せられます
Incident Lake は、既存のサービスデスクや ITSM と併用し、インシデント・問題・ナレッジを深くカバーします。どの領域をどこまで担うのかを、ITIL 4 のプラクティスに沿って一覧にしました。
◎ 中核
インシデント・問題・ナレッジ・サービス継続性
優先度の自動判定や重大インシデントの宣言から、既知のエラーの管理、障害対応訓練までを深くカバーします。
◎ 中核
変更・リリース・構成管理(CMDB)
GitHub からの取り込みと手動登録で変更・リリースを管理し、「どの変更が障害につながったか」を追えます。構成項目・サービスグラフ・拠点・サプライヤーを持つ CMDB を内蔵し、NetBox / ServiceNow と同期できます。
連携
サービス要求・サービスデスク
今お使いの ITSM はそのまま。ServiceNow・Jira・Backlog と連携し、置き換えずに併用できます。
※ ITIL® は PeopleCert グループの登録商標です。
REPORT
調査レポート
インシデント対応やレジリエンスに関する独自調査と、経営層・現場の議論にそのまま使えるレポートを公開しています。

SECURITY
セキュリティ対策
Incident Lakeが取り扱う情報資産は、お客様のインフラ稼働データやインシデント対応履歴など事業の根幹に関わる極めて機密性の高い情報です。運営元の株式会社SIGQは情報セキュリティの国際規格「ISO/IEC 27001」認証を取得。加えてIncident Lakeは「SOC 2 Type 1」保証報告書を受領しており、国際基準のセキュリティ体制のもとでお客様のデータをお預かりしています。

FAQ
よくある質問
FLOW
ご利用の流れ
STEP 01
課題ヒアリング・現状分析
まずは貴社のインシデント管理における課題や、既存の運用フローを詳しく伺います。散在している情報の所在や、現場のボトルネックを特定します。
STEP 02
実証実験(PoC)の設計
検証すべき効果指標(復旧時間の短縮、報告工数の削減など)を定義します。貴社の実データの一部、または模擬データを用いて、Incident Lakeの適合性を確認する環境を構築します。
STEP 03
既存ログ・マニュアルの取り込み
過去の障害ログやマニュアルをインポートし、AIエージェントが参照するナレッジを整備。バラバラだった情報が構造化され、提案の「根拠」として使えるようになります。
STEP 04
外部連携とエージェントの試運転
監視ツールやSlack / Teamsとの連携を実施し、実際のスレッドでAIエージェントを試運転。現場が無理なく使える対応フローをプロトタイプとして組み上げます。
STEP 05
効果検証・投資対効果(ROI)の算出
実証結果に基づき、組織全体の課題解決に対する有効性を検証します。本格導入によって得られる工数削減やリスク低減効果を数値化し、社内起案を支援します。
STEP 06
本格導入・組織全体への展開
検証結果を踏まえた最適な構成で本番運用を開始。専任のエンジニアが伴走し、全社的なナレッジ共有文化の定着と、継続的なリスク分析の高度化を支えます。
PRICING
人数単位ではない、シンプルな料金
Freeプラン/無料
無料ですぐに始められます。毎月のAIクレジット枠、メンバー5名、Slack / Teams連携1つ、監視連携1つ、ナレッジ20件まで。
Teamプラン/月額
月額でチーム導入に。毎月のAIクレジット枠+予算内の超過利用、メンバー25名、自動検知チャンネル20、監視連携3つ、ナレッジ50件、権限グループ対応。
Annualプラン/年額
12ヶ月契約で全社展開に。年間のAIクレジット枠、メンバー・連携・ナレッジ数無制限、監査ログ、SAML SSO、Public API、オンボーディング支援付き。Growth / Scale / Enterprise / Customの4ティア。
PoC期間中は上限付きの従量課金も選べます。
詳しい料金はお気軽にお問い合わせください。
FREE TRIAL
無料トライアルで
実際に触って確かめる
入力は法人メールアドレスと会社名の2つだけ。約2分でお申し込みいただけます。最短当日〜3営業日以内にトライアルアカウントを発行し、ご登録のメールアドレスにご連絡します。営業からのお電話はしません。